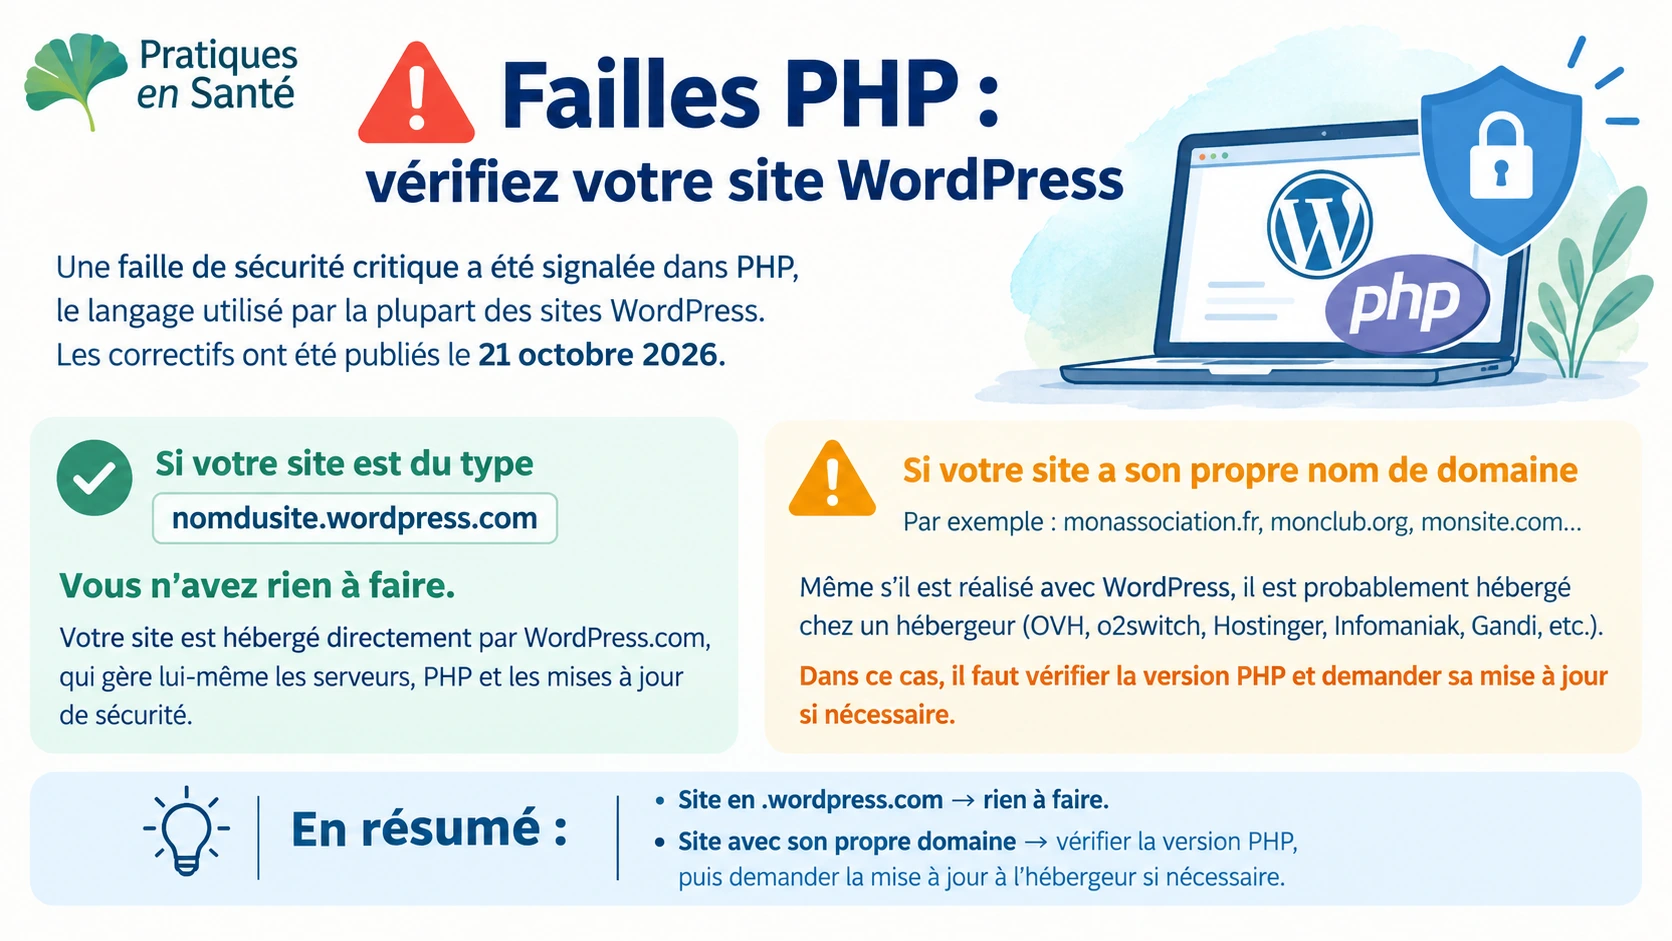
Une faille de sécurité critique a été découverte dans PHP, le langage qui fait tourner une grande partie des sites web. Les correctifs sont sortis le 21 octobre 2026. Les sites publics ont réagi vite ; les petites structures doivent aussi vérifier le leur.
Des sites « en maintenance » : une bonne nouvelle
Ces derniers jours, vous avez peut-être trouvé porte close sur des sites d'administrations ou de services publics, avec un simple message « site en maintenance ». Ce n'était pas une panne. Beaucoup de sites ont été mis hors ligne par précaution, le temps d'appliquer les correctifs.
C'est de la maintenance préventive : couper quelques heures plutôt que laisser une porte ouverte aux pirates. Le Monde revient sur ces mises en maintenance en série dans « Failles PHP : pourquoi de nombreux sites ont soudainement été mis en maintenance » (21 octobre 2026).
Les associations, clubs, collectifs et petits organismes ont rarement un service informatique. C'est pourtant à eux de s'assurer que leur site est à jour.
Pas seulement WordPress
PHP est le moteur de nombreux outils de création de sites, très présents dans le monde associatif et public :
• WordPress, le plus répandu ;
• Joomla et Drupal ;
• SPIP, très utilisé par les collectivités et les associations ;
• PrestaShop, pour les boutiques en ligne ;
• Moodle, pour les plateformes de formation ;
• et bien d'autres (Dolibarr, Nextcloud, forums…).
Quel que soit l'outil, la vraie question est : qui gère le serveur sur lequel tourne votre site ?
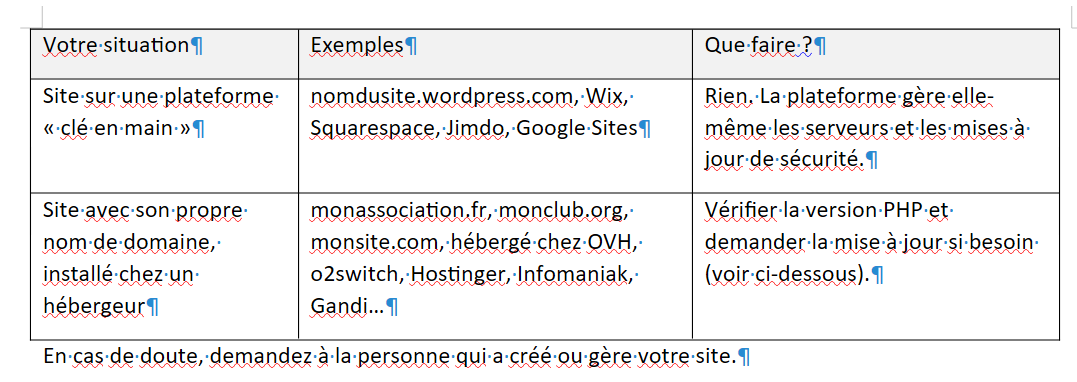
Votre site est-il concerné ?
Que faire, en quatre étapes
1. Vérifier la version PHP
• Connectez-vous à l'espace client de votre hébergeur.
• Cherchez « PHP », « Configuration PHP », « Version PHP » ou « MultiPHP ».
• Vous pouvez aussi poser la question à votre webmaster ou à l'assistance de l'hébergeur.
2. Comparer avec les versions sécurisées
Votre site doit utiliser au minimum l'une de ces versions : PHP 8.2.35, 8.3.36, 8.4.27 ou 8.5.12. Si votre version est plus ancienne, demandez une mise à jour rapidement.
3. Écrire à votre hébergeur
Vous pouvez reprendre ce message tel quel :
Bonjour, Notre site est potentiellement concerné par les vulnérabilités PHP CVE-2026-109618 et CVE-2026-109619. Pouvez-vous vérifier la version PHP utilisée par notre site et, si nécessaire, la mettre à jour vers PHP 8.3.36 ou 8.4.27, après une sauvegarde complète ? Merci de nous confirmer la version finale et la date de l'opération. Cordialement,
4. Contrôler après la mise à jour
• Vérifiez que le site s'affiche correctement.
• Testez les formulaires, la connexion à l'administration, l'envoi d'e-mails et les pages importantes.
• Mettez aussi à jour votre outil de gestion de site (WordPress, Joomla, SPIP…), le thème et les extensions.
En résumé
• Site sur une plateforme clé en main : rien à faire.
• Site installé chez un hébergeur, quel que soit l'outil : vérifier la version PHP et demander la mise à jour si besoin.
• Au-delà de cette faille : prévoir une vérification régulière des mises à jour, comme le font les services publics. Quelques minutes de maintenance préventive évitent bien des ennuis.
Sources
• Le Monde, « Failles PHP : pourquoi de nombreux sites ont soudainement été mis en maintenance », 21 octobre 2026. https://www.lemonde.fr/pixels/article/2026/10/21/failles-php-pourquoi-de-nombreux-sites-ont-soudainement-ete-mis-en-maintenance_6798279_4408996.html
• Versions de PHP maintenues : php.net/supported-versions.